
TRECOVERY BY TUNGTEK / DỊCH VỤ
Trích xuất dữ liệu mã hóa
TRecovery tiếp nhận RFC — Ransomware Fast Check, đánh giá mẫu bị tác động, backup và dữ liệu ưu tiên. Cần biết nguồn nào còn tồn tại trước khi chọn phương án; không hứa giải mã khi chưa có cơ sở kỹ thuật.
HIỂU ĐÚNG HIỆN TRẠNG
Những tình huống cần đánh giá
Tệp đổi đuôi, không mở được
Tài liệu, ảnh hoặc database mang đuôi lạ, ứng dụng không đọc được.
Có thư đòi tiền chuộc
Hệ thống xuất hiện ransom note, liên hệ hoặc lời đe dọa từ đối tượng tấn công.
NAS hoặc máy ảo bị tác động
Thư mục chia sẻ, ổ VM hoặc vùng lưu trữ không còn sử dụng được.
Backup không đáp ứng được
Backup bị tác động, thiếu thời điểm cần dùng hoặc chưa xác nhận restore.
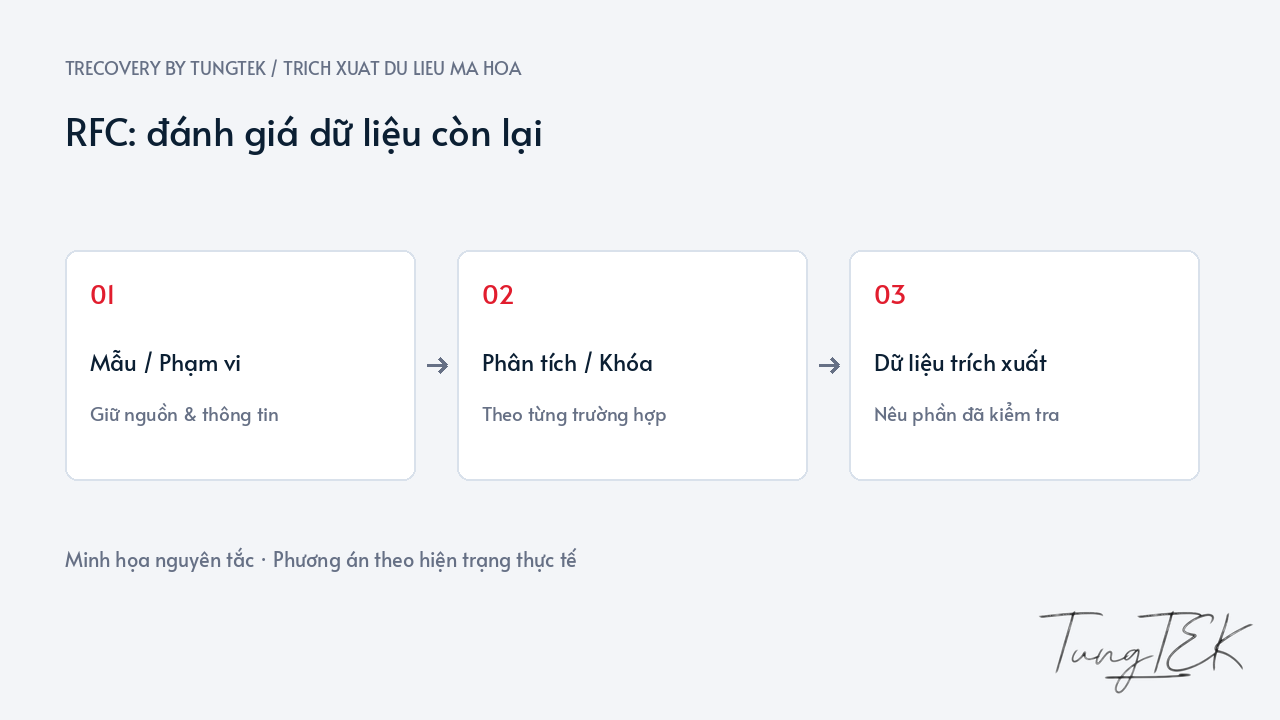
RFC xác định phạm vi và dữ kiện
Đuôi tệp hoặc ransom note chưa đủ khẳng định họ ransomware. RFC xem mẫu, cấu trúc tệp, phạm vi hệ thống và bối cảnh để định hướng đánh giá.
Khách hàng xác định dữ liệu ưu tiên và bản sao đang có. Kết luận phân biệt mã hóa, hỏng, còn đọc được và chưa rõ; không coi lời đe dọa là sự thật đã kiểm chứng.
Cô lập sự cố, giữ lại nguồn và chứng cứ
Phối hợp quản trị cô lập thiết bị, hạn chế lây lan và ghi đè. Giữ tệp bị tác động, ransom note, log và backup; tránh thử hàng loạt decryptor không rõ nguồn.
Xóa malware và phục hồi dữ liệu là hai việc riêng. Thống nhất mẫu, quyền và kênh trao đổi; không đăng tài liệu nhạy cảm hoặc gửi dịch vụ ngoài chỉ để thử nhận diện.
Đánh giá các đường phục hồi có cơ sở
Đánh giá backup dùng được, bản sao trước sự cố, dữ liệu còn tồn tại và decryptor chính thức khi đúng điều kiện. Công cụ cho một biến thể không mặc nhiên dùng cho mọi tệp cùng đuôi.
Không cam kết phá AES hay có decryptor mọi họ. Mức đọc được phải kiểm tra theo loại tệp; ngay khi có khóa/công cụ phù hợp, cần thử trên bản sao và kiểm định kết quả.
Kiểm tra dữ liệu và phục hồi trên môi trường sạch
Đổi tên tệp không chứng minh phục hồi. Cần mở tài liệu, kiểm tra ứng dụng và đối chiếu phần ưu tiên. Kết quả một phần phải nêu rõ giới hạn để khách hàng quyết định sử dụng.
Vận hành lại cần xử lý điểm xâm nhập và môi trường sạch, tránh lây nhiễm lại. Đọc hướng dẫn chuyên sâu hoặc tìm kênh tiếp nhận ransomware tại CuuDuLieuMaHoa.com; phạm vi xử lý thống nhất sau khảo sát.
Câu hỏi thường gặp
Biết đuôi tệp là biết giải mã được?
Không. Cần mẫu và điều kiện công cụ phù hợp. Nhiều biến thể dùng chung đuôi; biết tên ransomware không đồng nghĩa có khóa cho trường hợp cụ thể.
Không có decryptor còn đánh giá được?
Có thể khảo sát backup, bản sao cũ và dữ liệu còn lại. Khả năng tùy hệ thống/loại tệp; không phải lời hứa cứu được mọi dữ liệu mã hóa.
Tệp mở được là sự cố đã xong?
Chưa. Cần kiểm định dữ liệu và xử lý nguyên nhân xâm nhập. Phục hồi dữ liệu không chứng minh tấn công hay vấn đề rò rỉ đã được giải quyết.
Tài liệu kỹ thuật tham khảo
CISA — StopRansomware response and recovery guidance
No More Ransom — Available decryption solutions and limitations
CuuDuLieuMaHoa.com — Hướng dẫn chuyên sâu và tiếp nhận ransomware
Cập nhật 14/10/2026